WordPress is one of the most used platforms in the world with more than 75 million websites using its content management system (CMS), and that is good enough reason for hackers to target WordPress-based websites.
Old Malware New Capabilities
Recently, researchers at website security platform Sucuri discovered that 5,500 WordPress websites are infected with malware that was initially identified in April this year as Cloudflare.solutions. At that time, the malware had cryptomining capabilities, but now, it is equipped with keyloggers.
The malware works in such a way that it exploits functions.php file used by WordPress themes. It queues Cloudflare[.]solutions scripts and uses a fake CloudFlare domain in the URLs who loads a copy of a legitimate ReconnectingWebSocket library.
What Has Changed Since April
Previously when researchers identified the fake domain; its homepage displayed the message “This Server is part of Cloudflare Distribution Network, ” but the new message claims “This server is part of an experimental science machine learning algorithms project.”
Another change identified by researchers is the cors.js script. Upon decoding, there is no outright suspicious code like those banner images in the previous version. However, the script loads Yandex.Metrika, Yandex’s alternative to Google Analytics.
Furthermore, Sucuri researchers found two fake CloudFlare domains, one of which contains long hexadecimal parameters. These domains might look legitimate, but one of those domains does not exist while the other one (cdnjs.cloudflare.com) delivers payloads that are hexadecimal numbers after the question mark in the URLs. Moreover, the script according to researchers decodes and injects the result into web pages making it a keylogger.
(Image Credit: Sucuri)
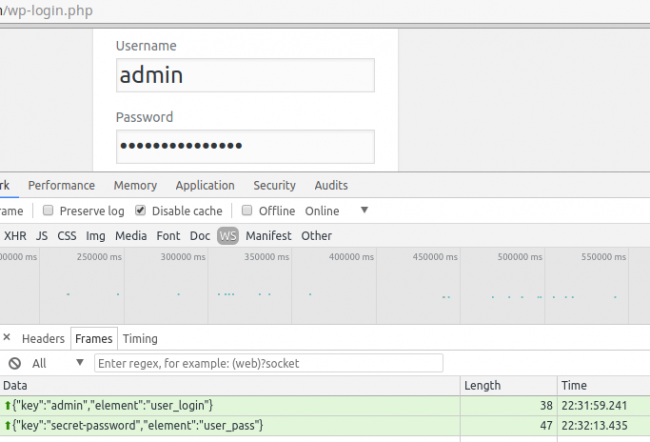
This script adds a handler to every input field on the websites to send its value to the attacker (wss://cloudflare[.]solutions:8085/) when a user leaves that field, wrote Sucuri’s malware researcher Denis Sinegubko.
What Does This Keylogger Do
The keylogger is designed to steal login credentials from WordPress sites while its prime target is e-commerce platforms to steal customers banking and card payment details. In case the platform requires users to log in with their social media details, personal email address or any other sensitive and useful data, the keylogger will also steal and send them to the attackers.
Websocket traffic on an infected login page (Image Credit: Sucuri)
The Cloudflare.solutions malware also injects websites with CoinHive cryptocurrency miner scripts that uses visitor’s CPU power to mine Monero digital coins.
What WordPress Site Owners Should Do
Since the malicious code for this malware exists in the function.php file of the WordPress theme, users are advised by Suciri to “remove the add_js_scripts function and all the add_action clauses that mention add_js_scripts.”
It is highly advised that WordPress site owners should check if their site is infected with Cloudflare.solutions malware and change all login credentials including username and password. In case you are looking for tips on how to secure your WordPress site from ongoing threats follow this link.
Pessoal, isso não é um treinamento. Diz respeito a todas as versões do Android, e até o momento, o Google não corrigiu a vulnerabilidade. Por meio dela, cibercriminosos podem roubar dados incluindo senhas, instalar aplicativos com diversas permissões, além de monitorar o que um usuário digita em um tablet ou smartphone. Repetimos: não é uma simulação. O ataque, conhecido como Manto e Adaga, foi demonstrado por colaboradores do Instituto de Tecnolgia da Georgia e da Universidade da Califórnia, Santa Bárbara. Os pesquisadores tentaram alertar o Google três vezes, mas a empresa disse que tudo estava bem. A única opção restante para os envolvidos na pesquisa foi publicar suas descobertas criando um site: cloak-and-dagger.org.
A essência do ataque Manto e Adaga
Em suma, o ataque utiliza um aplicativo de Google Play. Embora o aplicativo não demande permissões específicas do usuário, criminosos obtém direitos que os permitem sobrepor a interface de outros aplicativos, bloqueando-os visualmente e acionando botões no lugar do usuário de modo que o dono do aparelho não note nada de errado.
O ataque é possível porque as pessoas não precisam permitir que aplicativos acessem funções do SYSTEM_ALERT_WINDOW ao instalá-los da Google Play, e a ACCESSIBILITY_SERVICE (A11Y) é fácil de obter.
Mas que permissões são essas? A primeira permite a um aplicativo sobrepor a interface de outros, uma espécie de tela falsa. Já a segunda dá acesso a diversas funções – Serviços de acessibilidade – para pessoas com deficiência visual ou auditiva. A última consegue fazer bastante coisa, até mesmo ações perigosas, ao permitir que a aplicação monitore o que está ocorrendo em outros aplicativos e interaja em nome do usuário.
Mas o que pode dar errado?
Uma camada invisível
Essencialmente, o ataque que usa a primeira permissão, SYSTEM_ALERT_WINDOW, exibe sua interface no lugar da do aplicativo sem que o usuário perceba. Além disso, as janelas que exibe podem ter quaisquer formas – incluindo buracos. Também podem registrar os toques ou deixá-los passar para o aplicativo embaixo.
Por exemplo, desenvolvedores maliciosos podem criar camadas transparentes sobre o teclado virtual de um dispositivo Android, e capturar todos os toques na tela, o que permite a um hacker roubar informações sensíveis. Programas maliciosos desse tipo são normalmente chamados de Keylogger. Esse é um dos exemplos usados pelos pesquisadores para exemplificar o ataque.
Em linhas gerais, SYSTEM_ALERT_WINDOW é uma permissão perigosa; e o Google assume que a possibilidade desse tipo de ataque é pequena. Contudo, com aplicativos populares, como o Facebook Messenger (com aqueles balões que sobrepõem tudo), Skype e Twitter requerem essa permissão, o Google achou mais fácil concedê-la sem avisar o usuário. Infelizmente, simplicidade e segurança nem sempre andam de mãos dadas.
Os perigos das funções de acessibilidade
A segunda vulnerabilidade, Acessibilidade, foi desenvolvida com boas intenções: facilitar o uso dos dispositivos para pessoas com deficiência visuais ou auditivas. Contudo, ela fornece um número gigantesco de permissões no Android.
Por exemplo, para ler em voz alta o que está escrito em uma tela para pessoas com deficiência visual, uma aplicação pode obter informações como: qual aplicativo foi aberto, quais teclas o usuário pressiona, e quando as notificações aparecem. Isso significa que o app sabe o contexto completo do que está acontecendo. E não para por aí. Além de monitorar as atividades supracitadas, ele também pode executar diversas ações em nome do usuário.
No fim, o Google está ciente das permissões de acessibilidade dadas a esses programas, da habilidade de fazer praticamente qualquer coisa. Portanto, requer que essa utilidade seja ativada individualmente em um menu especial nas configurações do smartphone.
O problema é que com a primeira permissão, SYSTEM_ALERT_WINDOW, que exibe cuidadosamente janelas que sobrepõem a maioria da tela (só não o botão de”ok”), dessa forma, hackers podem enganar alguém a habilitar opções de acessibilidade pensando concordar em algo completamente inocente.
Por conta da autonomia das funções de acessibilidade capazes de realizar compras na Google Play Store, torna-se brincadeira de criança baixar aplicativos espiões que concedem ainda mais permissões. Além disso, isso pode ser feito mesmo com a tela desligada, enquanto um vídeo é reproduzido, bloqueando tudo que ocorre abaixo dele!
Phishing perfeito
Os acessos a essas duas permissões também permitem que o cibercriminosos executem ataques ser phishing sem levantar suspeitas.
Por exemplo, quando um usuário abre o Facebook e tenta inserir dados de login, um aplicativo com acessibilidade pode entender o que está ocorrendo e interferir. A partir daí, utilizando a SYSTEM_ALERT_WINDOW e a possibilidade de sobrepor aplicativos, o hacker pode exibir uma janela de phishing idêntica ao Facebook, na qual o usuário entrará com seu login e senha.
Nesse caso, o entendimento do contexto permite ao desenvolvedor exibir a janela de sobreposição apenas no ponto em que o usuário entrará com a senha. Do ponto de vista do dono do dispositivo, o Facebook funciona como esperado, por isso, não haveria qualquer razão para suspeitar de algo.
Ataques como o descrito não são novidade para pesquisadores de segurança. São inclusive conhecidos como tapjacking. Google deu aos desenvolvedores uma forma de contra-atacar: uma opção que permite verificar se o aplicativo foi sobreposto. Nesse caso, o usuário não conseguirá realizar qualquer ação. Por isso que grande parte dos aplicativos bancários são protegidos contra esse tipo de ataque. No entanto, a única maneira de ter certeza de que um aplicativo não é vulnerável a tais ataques é entrar em contato com o desenvolvedor.
Como se proteger da Manto e Adaga
Os autores da pesquisa testaram o ataque em três das principais versões do sistema operacional do Google: Android. 5, 6 e 7, os quais juntos representam 70% de todos os dispositivos da empresa. Aparentemente, todas as versões são sensíveis ao ataque. Sem falar nas anteriores. O que coloca você, se for usuário do SO, como suscetível a esse tipo de ameaça.
Então, vamos ao que você pode fazer para se proteger:
Tente não instalar aplicativos desconhecidos da Google Play e outras lojas, especialmente aplicativos gratuitos. Apps legítimos não atacarão você com o Manto e Adaga. Todavia, a questão de como diferenciar um aplicativo legítimo de um profissional permanece em aberto.
Verifique regularmente quais permissões os aplicativos possuem no seu dispositivo e revogue as não necessárias. Você pode ler este artigo e aprender mais sobre como fazer isso.
Por último, mas não menos importante, não esqueça de instalar soluções de segurança em seus dispositivos Android. Tente a versão de teste do Kaspersky Internet Security para Android E se você não possui antivírus no seu tablet e smartphone, instalar uma é um bom começo.



 O ataque, conhecido como Manto e Adaga, foi demonstrado por colaboradores do Instituto de Tecnolgia da Georgia e da Universidade da Califórnia, Santa Bárbara. Os pesquisadores tentaram alertar o Google três vezes, mas a empresa disse que tudo estava bem. A única opção restante para os envolvidos na pesquisa foi publicar suas descobertas criando um site: