Mostrando postagens com marcador Dark Web. Mostrar todas as postagens

sábado, 22 de fevereiro de 2020

Private details of 10.7 million MGM Hotel guests sold on Dark Web

By Deeba Ahmed on 

Resultado de imagem para dark web

This information also includes details of Justin Bieber and Twitter’s Jack Dorsey.

In 2017 or even before, the personal data of guests that stayed at MGM hotel was leaked and now it is, reportedly, posted for sale on the ideal marketplace for selling stolen data, the Dark Web.
Approximately over 10.7 million (10,683,188 to be precise) records are up for sale and this largely seems to be a repackaged bundle, revealed the head of research at KELA cyber-intelligence firm, Irina Nesterovsky. 
The data was discovered by an Israeli security researcher using the name Under the Breach. The researcher claims to have access to a number of threat actors who provide him “pre-breach information” relating to most of the publicly traded firms. 
The first posting on the Dark Web was published on 10 July, 2019, and originally it was posted by NSFW, a close associate of the Canva, Zynga, MyHeritage, ShareThis, and GfyCat data breaches fame Gnosticplayers cybercriminal, along with his partners, said Nesterovsky.
She further added that the recently published data has been circulating on various other platforms from the past six months. The data includes names, dates of birth, email IDs, addresses and phone numbers of the former MGM guests, and it doesn’t include passwords.
When contacted, the people affected by the data breach, some of the numbers turned out to be authentic and active as the same person answered, while some were disconnected. The company stated that despite that the data isn’t as recent as we have observed in a majority of data recently put up for sale at the Dark Web, however, in the stolen data trading world anything is acceptable. 
As per Nesterovsky, the affected customers of MGM might be vulnerable to fraud attempts now as the information is now selling on so many different platforms.
On the other hand, Under the Breach claims that he has identified names of some famous personalities in the hacked database, which include the likes of Justin Bieber, Jack Dorsey, and DHS officials.
MGM spokesperson has confirmed the data loss and stated that it is quite old and payment information wasn’t compromised in the security breach. The hotel authorities claim that they did notify their customers in 2019. This was confirmed by ZDNet as it came across posts on Vegas Message Board dating back to August 2019 where people posted about being alerted about the data breach in July.
Here is a screenshot of the MGM’s listen on dark web marketplace:
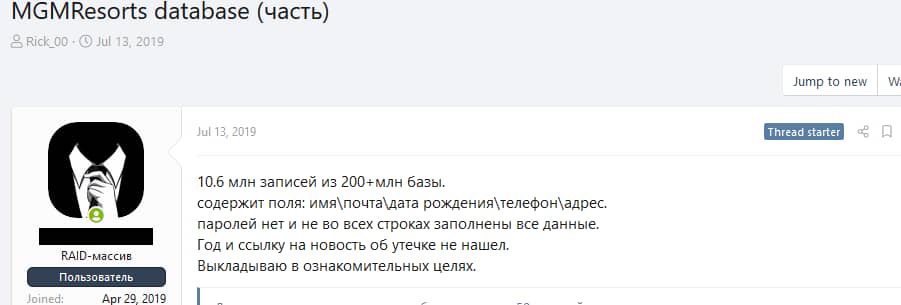
Private Details of 10.7 Million MGM Hotel Guests On Sale at the Dark Web
Via ZDNet – Source KELA.
According to Emily Wilson, VP of Research at digital risk protection provider Terbium Labs, 
“The hospitality industry sits on a hotbed of valuable data that meets at a critical intersection of personal details, financial information, and physical safety – travel data, companions, and patterns of behavior. While those are dangerous enough if exposed for any individual, it becomes particularly concerning when high profile figures – politicians, entertainers, executives, or government and law enforcement officials – come into play.”
“Having well-known individuals in the data set not only increases the risk for those high profile figures, but also increases the risk for everyone else in the data set. Knowing that an executive or entertainer is in the mix encourages fraudsters to flock toward it and try to exploit it, and everyday consumers face the fallout from that attention,” said Emily.
“These sorts of breaches fuel cybercrime and digital risk that organizations face every day. This exposed data is valuable inventory for criminals, who know they need to act quickly while the data is still fresh. It’s the perfect example of third-party exposure – the individuals, their banks, their employers, any organization they’re affiliated with or interact with, all face immediately increased risk as a result of this breach,” added Emily.
“Emily further states that these breaches also increase the pool of data available to powerful state actor groups that amass and consolidate whatever information they can. Organizations will feel the impact of everyday criminals having access to the data in the short term, and face a harrowing landscape of consequences from well-resourced groups in the long term.”
She warned that “these breaches also increase the pool of data available to powerful state actor groups that amass and consolidate whatever information they can. Organizations will feel the impact of everyday criminals having access to the data in the short term, and face a harrowing landscape of consequences from well-resourced groups in the long term.”

quarta-feira, 26 de julho de 2017

Como se proteger da venda de dados roubados na Deep Web?

Da Redação CIO

Publicada em 25 de julho de 2017


Resultado de imagem para deep web

Em 2013, operações policiais encerraram as atividades do Silk Road – mercado operante através da Darknet. Na semana passada foi a vez das polícias dos EUA e da Europa fecharem os sites AlphaBay e o Hansa. Os dois vendiam itens ilegais e ilícitos, protegidos  Os sites operavam na rede Tor, que faz conexão com meandros da Deep Web, ou Dark Web, como às vezes é chamada, usando uma rede intrincada de servidores, o que torna o rastreamento da origem do acesso quase impossível, garantindo o anonimato dos usuários que compram essas mercadorias.
As prisões recentes reacnderam o interesse pela abrangência da Deep Web ou Dark Web. Esta parte da internet representa um ambiente em que os hackers podem conversar, compartilhar códigos e estratégias maliciosas e lucrar com informações roubadas durante os crescentes ciberataques em curso.
Em pesquisa desenvolvida pela Trend Micro  decobriu 576 mil URL’s únicas da Deep Web, coletando detalhes de mais de 38 milhões de eventos individuais. A análise – que teve duração de dois anos – comprovou que a Deep Web contém uma quantidade incrível de dados - 7500 terabytes, que, quando comparados aos 19 terabytes da web ‘’superficial’’, é quase inacreditável. Graças a um notório aumento em atividades cibercriminosas nos últimos anos, esta parte obscura da internet inclui aproximadamente 550 vezes mais informações públicas do que a web tradicional.
DE acordo com a Trend Micros, ao analisar mais profundamente o lado mais obscuro da internet, quem são os usuários frequentes e os processos e informações compartilhadas, as empresas podem ter uma melhor noção do ambiente de ameaça geral - e estarem mais preparadas para se proteger contra vulnerabilidades e ataques emergentes.
O que é a Deep Web?
Grande parte do público inicialmente soube da Deep Web depois da prisão de Ross Ulbricht, que agia com o nome de Dread Pirate Roberts na comunidade secreta do Silk Road. A Trend Micro observou que Ulbricht havia construído um mercado digital de bilhões de dólares, onde a lavagem de dinheiro e a compra de drogas ilícitas aconteciam. Devido a estas atividades, Ulbricht foi acusado de tráfico de drogas e conspiração para violação computacional - entre outros crimes - e foi condenado à prisão perpétua.
O estudo “Below the Surface: Exploring the Deep Web” – revela que a Dark Web foi estabelecida inicialmente para oferecer aos usuários um espaço seguro, longe de qualquer censura que impedisse o livre discurso, e, eventualmente, se transformou em um refúgio para o cibercrime.
deepweb
O que acontece na Deep Web?
O tráfico de drogas que ocorria no mercado do Silk Road não é o único exemplo de atividade ilegal da Deep Web. Afinal de contas, com mais de 200.000 websites contendo 550 bilhões de documentos individuais, fica claro que a Deep Web é usada para mais do que apenas o tráfico de substâncias ilícitas.
Por meio de sua análise, a Trend Micro descobriu que os hackers participam de uma ampla gama de outras atividades, incluindo:
·   Compra e venda de armas de fogo;
·   Obtenção de informações de identidades roubadas para fins fraudulentos;
·   Lançamento de operações cibercriminosas por meio de amostras criadas de malware;
·   Contratação de hackers
Um destino para os dados roubados
O roubo e a venda de informações roubadas são especialmente prejudiciais para as empresas e negócios. Quando ocorre uma violação de dados dentro da infraestrutura de uma empresa, o objetivo final é tipicamente roubar o máximo de informações possíveis. Isto pode incluir dados sobre funcionários e clientes, tais como suas informações bancárias, de saúde, entre outras.
Além disso, os cibercriminosos podem escolher as formas nas quais gostariam de vender os dados roubados. Isto pode incluir a precificação de itens para arquivos individuais ou grupos de documentos - números de cartões de créditos roubados, por exemplo, podem ser vendidos por peça ou como um pacote. Nos casos de identidades roubadas, em que é útil ter um nome, número de CPF, endereço físico e de e-mail, os hackers preferem reunir o máximo de informações possíveis e criar perfis.
Estudando o comércio de malware
Os hackers também vendem amostras de vírus pelas quais é possível fazer essas violações. Aprender sobre estas atividades é particularmente útil e pode ajudar pesquisadores e líderes de empresas a descobrirem as tendências emergentes no mundo da atividade hacker. Descobrir as amostras de malware mais vendidas na Deep Web, por exemplo, pode permitir que uma empresa trabalhe de maneira proativa para se proteger contra riscos específicos que os cibercriminosos estão vendendo no momento.
A Trend Micro descobriu que não há somente amostras de malware sendo colocadas e vendidas na Deep Web: algumas ainda promovem a rede TOR que sustenta esta parte da internet para dar suporte ao lançamento de ataques. 
"Infelizmente, dados todos os benefícios que os cibercriminosos conseguem ao hospedar partes mais permanentes de suas infraestruturas nos serviços ocultados pela TOR, acreditamos que cada vez mais famílias de malware se mudarão para a Deep Web no futuro”,  diz o relatório da Trend Micro.
Ninguém está protegido
O estudo descobriu também que nenhum usuário ou empresa é considerado “intocável” quando se trata de ciberataques. Em adição à venda e lançamento do malware necessário para ataques empresariais em grande escala, a Deep Web também oferece as ferramentas necessárias para atacar pessoas em destaque, como celebridades, líderes de governo e outras pessoas públicas. E a atividade maliciosa não para por aí.
O Pesquisador Sênior de Ameaças da Trend Micro, Marco Balduzzi, explicou que para melhor estudar os acontecimentos cibercriminosos na Deep Web, os pesquisadores simularam uma instalação maliciosa dentro do TOR que promovia um conjunto de oásis. Estes oásis foram criados para expor certas vulnerabilidades e operações de hackers que ocorriam dentro do ambiente criado.
Os pesquisadores descobriram vários insights importantes, incluindo que a Deep Web não era tão protegida quando alguns acreditavam que fosse - apesar de configurar um ambiente simulado disponível apenas para membros convidados, a Trend Micro descobriu que os hackers disponibilizaram um oásis através das pesquisas em mecanismos de busca.
E não para por aí, os cibercriminosos começaram a atacar pessoas dentro de seu próprio círculo.
“Nosso mercado privado foi comprometido nove vezes em dez tentativas”, afirmou Balduzzi. “A maioria destes ataques adicionava web shells ao servidor, concedendo ao hacker a capacidade de executar os comandos do sistema no nosso oásis. Isto permitiu a adição de outros arquivos, tais como malas diretas eletrônicos, páginas de deface e kits de phishing. Nossa principal descoberta é que as organizações operando na Dark Web parecem estar atacando umas às outras”.