Mostrando postagens com marcador Carlos Rodrigues. Mostrar todas as postagens

sexta-feira, 3 de abril de 2020

COVID-19: como os criminosos estão tirando proveito da pandemia

Texto por Carlos Rodrigues, vice-presidente da Varonis para a América Latina no site TheHack

 Best Computer Hacker Stock Photos, Pictures & Royalty-Free ...
 
Nos últimos dias, você provavelmente acompanhou a rápida evolução dos casos de coronavírus em todo o mundo, em especial na Europa e, mais recentemente, no Brasil, forçando a adoção de uma série de medidas para conter a propagação da doença que têm mudado o dia a dia nas empresas.
Agora, no entanto, além dos já conhecidos perigos da doença para os infectados, especialmente os que fazem parte do chamado “grupo de risco”, que inclui idosos, pessoas com asma, com doenças do coração, fumantes e diabéticos, é preciso estar atento às ameaças cibernéticas que estão surgindo como consequência da crise, pois os hackers estão usando todas as ferramentas que estão ao seu alcance para tirar vantagem da preocupação com a pandemia para espalhar golpes de phishing e engenharia social.
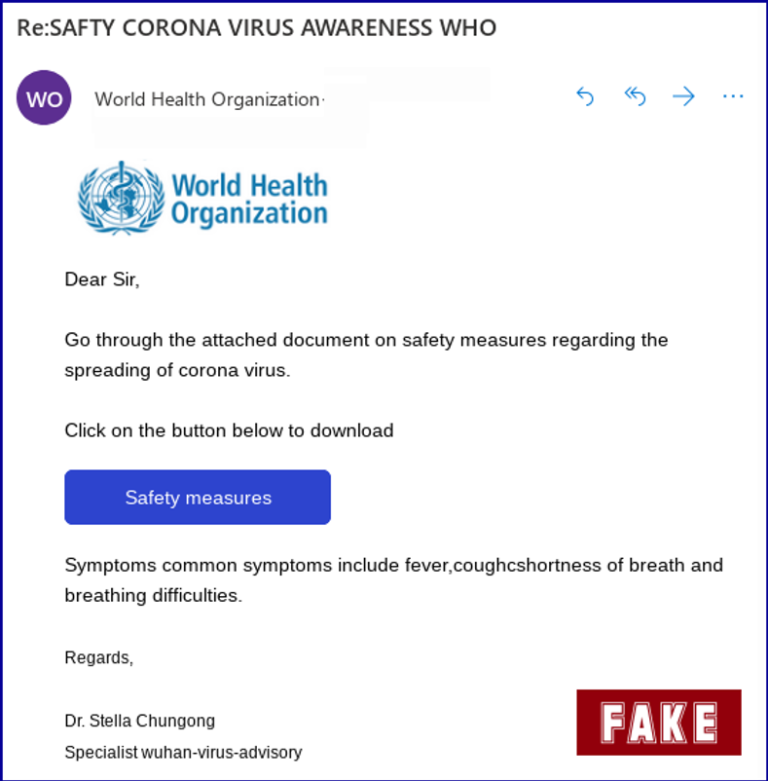
Exemplo de phishing que se aproveita da pandemia (Reprodução: Digital Shadow)
Campanhas de phishing, promoções fraudulentas e campanhas de “desinformação” estão entre as formas de ataque mais comuns. Um exemplo recente foi o ataque sofrido pelo Departamento de Saúde e Serviços Humanos dos Estados Unidos (HHS), que sofreu um ataque distribuído de negação de serviços (DDoS) após uma campanha com o objetivo de espalhar o pânico durante a pandemia do COVID-19.

As empresas sofrem

Além dos riscos para o indivíduo, que encontram dificuldades para ter acesso a informações confiáveis sobre a doença, esse tipo de atividade criminosa pode resultar em sérios danos financeiros e atrapalhar a contenção da doença.
Relatórios mostram que, nos Estados Unidos, por exemplo, campanhas de phishing por e-mail usando o COVID-19 como isca surgiram quase que imediatamente após a confirmação dos primeiros casos de infecção em janeiro deste ano. Organizações de saúde como a Organização Mundial da Saúde (OMS) têm sido os principais alvos devido à sua autoridade. As vítimas ficam tentadas a clicar em URLs e downloads de documentos com promessas de informações sobre a infecção.
Um dos golpes de phishing identificados simulam um comunicado oficial da OMS contendo um link para um suposto documento sobre como prevenir a propagação do vírus, que redirecionava as vítimas para um domínio malicioso que coletava dados de acesso. Não à toa, o número de domínios relacionados ao COVID-19 aumentou significativamente desde janeiro de 2020, segundo mostram dados divulgados pelo time da Digital Shadows Photon Research, que identificou mais de 1.400 domínios registrados nos últimos meses.
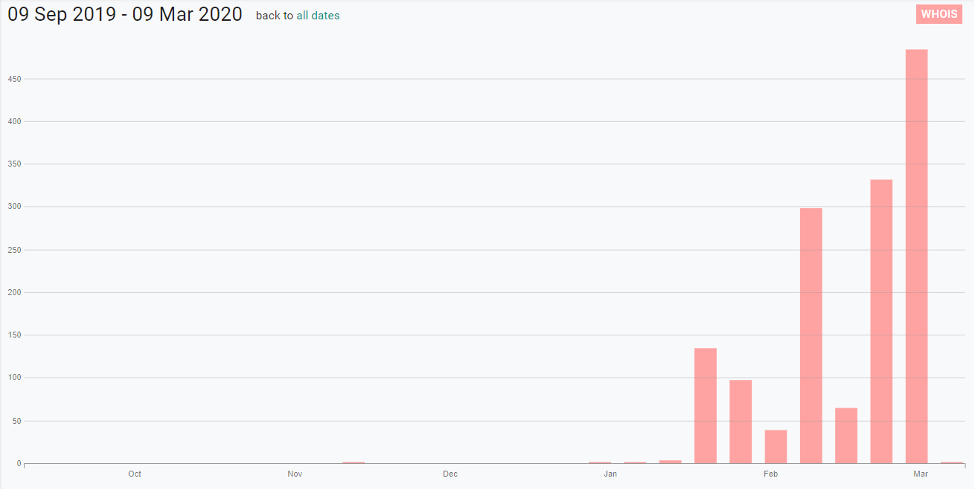
Aumento no número de registro de domínios sobre o coronavírus (Reprodução: Digital Shadows)
Esses domínios maliciosos podem ser usados para espalhar informações falsas, hospedar páginas de phishing e vender itens falsificados.

Riscos do trabalho remoto

Com o aumento da quantidade de pessoas em casa, dependendo, principalmente, de seus dispositivos mobile, a tendência é que os ataques que tenham os smartphones como alvo também aumentem, mirando aplicações como WhatsApp, Messenger, entre outras.
Não é de hoje que os hackers tiram proveito de situações catastróficas ou grandes eventos mundiais para fazer vítimas. Sites falsos para tentar explorar vítimas que precisam de apoio financeiro ou páginas falsas de aconselhamento médico são apenas alguns exemplos do que os cibercriminosos podem fazer.
Os cancelamentos de eventos também devem gerar novas oportunidades, com e-mails divulgando notícias falsas ou oferecendo supostos reembolsos, ou ainda fazendo com que as vítimas entreguem informações de cartão de crédito ou credenciais.
Para as empresas, especialmente neste período em que muitos negócios estão estimulando o home office, vai ser fundamental reforçar políticas de segurança digital para evitar esse tipo de ameaça, garantindo a proteção do acesso remoto independente de onde os arquivos estejam sendo acessados.

sábado, 1 de julho de 2017

Empresas ainda falham ao reduzir privilégios de acesso para usuários

Carlos Rodrigues * 
Publicada em 28 de junho de 2017 no site CIO.

Resultado de imagem para segurança da informação
Lumiun

Por mais que a maioria das empresas ainda adote uma abordagem de proteção com foco em aspectos da rede, de seu perímetro e seus sistemas, hoje os principais desafios da segurança da TI estão relacionados aos dados. O foco é o ativo que precisa ser protegido, e que contém informações críticas, que podem ser de consumidores, de cartões de crédito, propriedade intelectual, registros médicos e financeiros.
Por isso, é importante que as organizações entendam onde estão esses dados, quem tem acesso a eles, quem está usando, quem tem acesso aos dados e não deveria ter, a quem os dados pertencem, e se estão mesmo protegidos e monitorados, e se a empresa é capaz de identificar abusos.
Incidentes recentes, como o de Reality Winner, a veterana da Força Aérea Americana que vazou informações ultrassecretas de uma investigação em andamento sobre os ataques de hackers russos durante as últimas eleições americanas, mostram que o interior da rede deve ser monitorado. As pessoas precisam seguir um modelo de privilégios mínimos, e devem ter acesso apenas ao que precisam para trabalhar. E, mais importante: ninguém pode acessar nada de maneira anormal sem ser notado.
No entanto, o último relatório Data Risk Assessments, da Varonis, revelou que os negócios ainda falham ao implementar um modelo de privilégios mínimos, especialmente devido ao volume de dados gerados, que torna mais difícil para as empresas saber onde os dados residem e quem tem acesso a eles. De acordo com a pesquisa da Varonis, 47% das empresas analisadas em 2016 tinham ao menos 1.000 dados sensíveis abertos para todos os funcionários.
acesso
Controle de acesso é desafio para a maioria das empresas
Muitas das violações de dados atualmente têm origem em ameaças internas ou em funcionários que tiveram suas credenciais roubadas ou seus sistemas sequestrados. No caso de Reality Winner, por exemplo, ela tinha acesso legítimo às informações vazadas, mas não precisava acessá-las para executar seu trabalho.

Winner abusou de suas credenciais de acesso, tendo confessado que manteve informações e vazou dados para o The Intercept sem autorização. No entanto, mesmo que não tivesse feito isso, caso suas credenciais tivessem sido comprometidas por alguma outra ameaça, as informações ultrassecretas deste mesmo caso estariam vulneráveis.
Muitas empresas estão sujeitas a sofrer com o vazamento de informações por funcionários, especialmente por que estão mais focadas em se proteger de ameaças específicas para manter os hackers longe da rede, e não na proteção dos dados de ameaças internas e hackers oportunistas capazes de violar o perímetro.
Existem vários produtos voltados para mitigar ameaças específicas e, se forem usados de maneira tática, em vez de dar suporte a uma estratégia que melhore a segurança geral dos dados, além de custarem muito dinheiro, vão apenas gerar uma falsa sensação de segurança.
Usuários querem acessar dados como quiserem
Muito além de investir em ferramentas de segurança para tratar ameaças específicas, como o ransomware, por exemplo, conhecer seus dados e monitorá-los, as empresas precisam oferecer um nível mais elevado de serviço aos seus usuários, que hoje precisam acessar seus dados de qualquer lugar, por meio de qualquer dispositivo.

Isso deve ser feito de maneira controlada para que a TI e o negócio continuem sabendo onde seus dados estão, mantenham um modelo de privilégios mínimos e, ao mesmo tempo, permitam que os usuários finais possam acessá-los do jeito mais conveniente para eles.


(*) Carlos Rodrigues é vice-presidente da Varonis para a América Latina

segunda-feira, 23 de janeiro de 2017

CIO - Outras seis previsões de segurança da informação para 2017

Carlos Rodrigues * Publicada em 19 de janeiro de 2017 às 12h54 - See more at: http://cio.com.br/opiniao/2017/01/19/outras-seis-previsoes-de-seguranca-da-informacao-para-2017/#sthash.epCDbFgt.dpuf

No último ano, vimos uma série de ataques envolvendo os candidatos à presidência dos Estados Unidos, indo desde e-mails de campanha expostos pelo Wikileaks até alegações de que a Rússia tentou afetar os resultados. A segurança da informação se tornou destaque da eleição americana.
Ao mesmo tempo, os ataques de ransomware, que geraram prejuízos de US$ 325 milhões em 2015 (contando apenas os resgates pagos à variante CryptoLocker), geraram custos de aproximadamente US$ 1 bilhão em 2016, de acordo com o FBI.
Para 2017, a tendência é que vejamos mais empresas criando a consciência de que é praticamente impossível garantir a privacidade nas comunicações modernas.
Confira algumas previsões relacionadas à segurança da informação para este ano:
1 - Extortionware será a mais nova arma lucrativa dos hackers
O Extortionware é uma espécie de ransomware mais direcionado e lucrativo para os hackers. Nesse tipo de ameaça, um cibercriminoso ameaça um usuário ou uma organização com algum tipo de dano, expondo informações pessoais ou sensíveis. Um hacker pode, por exemplo, comprometer uma base de dados e dizer à empresa que vai expor todas as informações se suas demandas não forem atendidas.

Em 2017, esse tipo de ameaça deve crescer e causar grandes danos financeiros devido aos altos valores pedidos quando dados altamente sensíveis são ameaçados. É provável também que os ataques de Extortionware não sejam amplamente reportados por motivos de discrição.
2 - Ransomware vai continuar a ser uma grande ameaça
O ransomware vai crescer em números absolutos e frequência nas organizações, e as melhores práticas de TI para se proteger dessa ameaça não vão mais se resumir a backups. As empresas terão de investir em capacidades de detecção e alertas para identificar o ransomware em seus estágios iniciais. Isso será possível por meio de tecnologias como o User Behaviour Analytics (UBA), que está se tornando cada vez mais inteligente e preditivo.

Parar uma tentativa de ataque – antes ou logo depois –, é bem mais eficiente e menos trabalhoso do que descobrir quais arquivos foram afetados e restaurá-los usando um backup.
ramsonware
3 - Ameaças internas vão exigir ferramentas mais inteligentes
A adoção de ferramentas de analytics para segurança vai crescer, bem como as ameaças internas, que vão continuar atraindo a atenção dos executivos. Funcionários têm acesso legítimo a sistemas e dados, por isso, prevenir acesso indevido é praticamente impossível nesses casos.

A detecção é a próxima linha de defesa para funcionários que apresentam mal comportamento ou têm suas credenciais roubadas por hackers.
4 - Bloqueadores de propaganda serão essenciais
O uso de bloqueadores de propagandas vai disparar depois que outro grande site se tornar distribuidor de malwares e os usuários começarem a tomar ações proativas para garantir sua própria proteção contra malwares.

Em 2016, por exemplo, um pesquisador de segurança encontrou uma série de propagandas maliciosas no site da Forbes, depois de ler as políticas do site que insistiam para que os leitores desabilitassem seus bloqueadores de propagandas.
5 - Ataques usando a Internet das Coisas se tornarão comuns
Os dispositivos de Internet das Coisas, como câmeras de segurança WiFi e lâmpadas inteligentes, vão se tornar alvos frequentes para os hackers. Embora nem todos esses dispositivos contenham dados valiosos, eles podem ser usados pelos hackers como degrau para chegar aos ativos digitais.

O botnet Mirai, capaz de realizar grandes ataques e atingir uma série de dispositivos em pouquíssimo tempo, vai ameaçar a adoção de aplicações de Internet das Coisas. Ao mesmo tempo, os fabricantes de dispositivos de Internet das Coisas vão perceber que precisam colocar a segurança no topo de suas prioridades no processo de desenvolvimento caso queiram manter a competitividade de seus negócios.
6 - Empresas terão de salvar os funcionários deles mesmos
A educação do usuário em relação à criação de senhas e ao reconhecimento de potenciais ataques vai continuar crescendo, mas com os ataques de phishing e malwares cada vez mais convincentes até para os funcionários mais cuidadosos, não vai bastar apenas “ter atenção”.

As empresas terão de adotar uma abordagem de conscientização mais ampla para proteger funcionários, clientes, parceiros e o próprio negócio.

 (*) Carlos Rodrigues é VP LATAM da Varonis
- See more at: http://cio.com.br/opiniao/2017/01/19/outras-seis-previsoes-de-seguranca-da-informacao-para-2017/#sthash.epCDbFgt.dpuf